AgentDock: kontrolowane środowisko uruchomieniowe dla zadań systemowych napędzanych przez agentów
agentdock, opracowany przez Uvwt, jest serwerem Model Context Protocol (MCP), który zapewnia kontrolowane środowisko uruchomieniowe dla agentów AI. Umożliwia agentom wykonywanie kodu, edytowanie plików, uruchamianie poleceń powłoki, zarządzanie repozytoriami Git oraz automatyzację przeglądarek bez przyznawania bezpośredniego dostępu do hosta. Narzędzie kładzie nacisk na wykonywanie w kontenerach, trwałe sesje i orkiestrację na wielu urządzeniach. Jest skierowane do programistów AI, administratorów systemów i zaawansowanych użytkowników, którzy potrzebują bezpiecznych, gotowych do produkcji przepływów pracy agentów.
Jakie zadania można właściwie wykonać za jego pomocą?
agentdock działa jako środowisko uruchomieniowe, w którym agenci wykonują konkretne zadania na poziomie systemu, a nie zadania konwersacyjne. W praktyce serwer akceptuje żądania agentów i zapewnia środowiska do uruchamiania skryptów, automatyzacji przeglądarki, edytowania plików projektów i przeprowadzania operacji kontroli wersji. Przykłady wspieranych zadań obejmują automatyczne zatwierdzanie Git, wykonywanie skryptów w kontenerach oraz programowe edytowanie plików; te zadania bezpośrednio odpowiadają przepływom pracy deweloperów, które wymagają podwyższonego, ale kontrolowanego dostępu.
Jak bezpieczne i przewidywalne są wykonania agentów?
Bezpieczeństwo jest wdrażane poprzez uruchamianie działań agentów w izolowanych kontenerach Docker, co zapobiega bezpośrednim zmianom w systemie operacyjnym gospodarza. Trwałe sesje zachowują stan środowiska między interakcjami, podczas gdy granice kontenerów ograniczają efekty boczne. Wymiany bezpieczeństwa pozostają operacyjne: konfiguracja kontenerów, wzmocnienie obrazów i ustawienia orkiestracji określają rzeczywistą siłę izolacji i muszą być zarządzane przez operatorów, aby utrzymać zamierzony model ochrony.
Jakie dane wejściowe i środowisko są wymagane?
Serwer jest aplikacją opartą na Go, która wymaga środowiska uruchomieniowego Docker i działa jako serwer MCP dla kompatybilnych klientów. Wspierane cele wdrożeniowe obejmują Linux i macOS, oraz Windows za pośrednictwem Docker Desktop. Wymagania środowiskowe obejmują zatem działającą instalację Docker i dostęp do sieci dla orkiestracji wielodostępnej, co kształtuje, gdzie narzędzie może być wdrożone i jak agenci docierają do zdalnych maszyn.
Czy pasuje do przepływów pracy deweloperów i operacji?
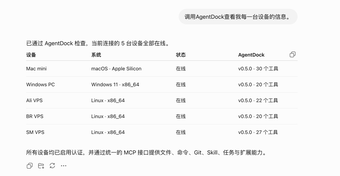
Projekt jest skierowany do deweloperów i administratorów systemów, którzy potrzebują kontrolowanego wykonania agentów na lokalnych i zdalnych maszynach. Otwarty kod źródłowy wspiera dostosowywanie i inspekcję, a orkiestracja wielodostępna pozwala zespołom koordynować zadania w całej flocie serwerów. Rozważania operacyjne obejmują zarządzanie cyklem życia kontenerów, konfigurację zdalnego dostępu oraz integrację z istniejącymi systemami CI/CD lub monitorowania, aby utrzymać aktywność agentów w audycie i stabilności.
Praktyczny wybór dla wdrożeń agentów zarządzanych przez operatorów
agentdock odpowiada potrzebom deweloperów i administratorów, którzy wymagają serwerowego, inspekcyjnego środowiska uruchomieniowego, aby umożliwić agentom wykonywanie zadań systemowych przy zachowaniu kontroli operacyjnej. Otwartoźródłowy projekt narzędzia i jego skupienie na orkiestracji sprawiają, że jest odpowiednie do wdrożenia w środowiskach zarządzanych przez deweloperów; oczekuj ciągłej pracy administracyjnej, aby skonfigurować kontenery, utrzymać obrazy i niezawodnie obsługiwać orkiestrację między urządzeniami. Dla zespołów gotowych przyjąć tę odpowiedzialność operacyjną, zapewnia jasną ścieżkę do bezpieczniejszej automatyzacji agentów.